
المشكلة ليست داخل التخصصات، بل فيما بينها.
حين تتكرر المعلومات والفحوص، لا يكون الحل تخصصا خامسا؛ بل علاقة أوضح بين التخصصات القائمة.
وصل إلى موظف في إدارة المشتريات طلب لإثبات فصل الصلاحيات. أرسل الدليل إلى إدارة المخاطر. وبعد أيام طلبه الامتثال، ثم عاد السؤال نفسه من المراجعة الداخلية، بينما كان أمن المعلومات ينظر إلى الصلاحيات داخل النظام.
كل جهة تعمل في نطاقها، ولا مشكلة في ذلك. والمشكلة تبدأ حين تتحول المسألة الواحدة إلى سجلات وفحوص وطلبات متفرقة، ثم يصل كل جزء منها إلى صاحب القرار منفصلا عن الآخر.
هذه هي المساحة التي جاءت GRC — الحوكمة والمخاطر والامتثال، ويشيع أيضا لفظ «الالتزام» — لتعمل فيها.
لكن حول GRC نفسها نقاش قديم ومعلن داخل المجال: هل الحروف الثلاثة تمثل أشياء متساوية أصلا؟ لماذا غابت الحوكمة عمليا عن كثير مما حمل الاسم؟ إلى أي حد أسهم الموردون والمحللون والاستشاريون في تشكيل معنى المصطلح؟ وهل «ممارس GRC» مهنة محددة أصلا؟
ووصل النقد عند بعض أهل المجال إلى السؤال عن قيمة المفهوم نفسه، وعن السوق والشهادات التي نشأت حوله.
وفي المقابل، يقول أصحاب النموذج إن GRC ليست تقنية، وليست إدارة ضخمة تجمع كل شيء، وإنما قدرات مترابطة تساعد المنشأة على بلوغ أهدافها بصورة موثوقة، والتعامل مع الأحوال غير المؤكدة، والعمل بنزاهة. [١]
إذن لدينا الفكرة، والاسم، والسوق، والشهادة. وهي ليست شيئا واحدا.
فما GRC أصلا؟ وأين ينتهي النقد؟ وما القيمة التي تبقى؟
قبل أن نحكم عليها: أي GRC نقصد؟
حين يقول شخص «GRC» قد يقصد نموذجا للقدرات المترابطة داخل المنشأة. وقد يقصد إدارة تحمل الاسم. وقد يقصد وظيفة. وقد يقصد فئة من البرامج التقنية. وقد يقصد شهادة مهنية. وهذه ليست أشياء متطابقة.
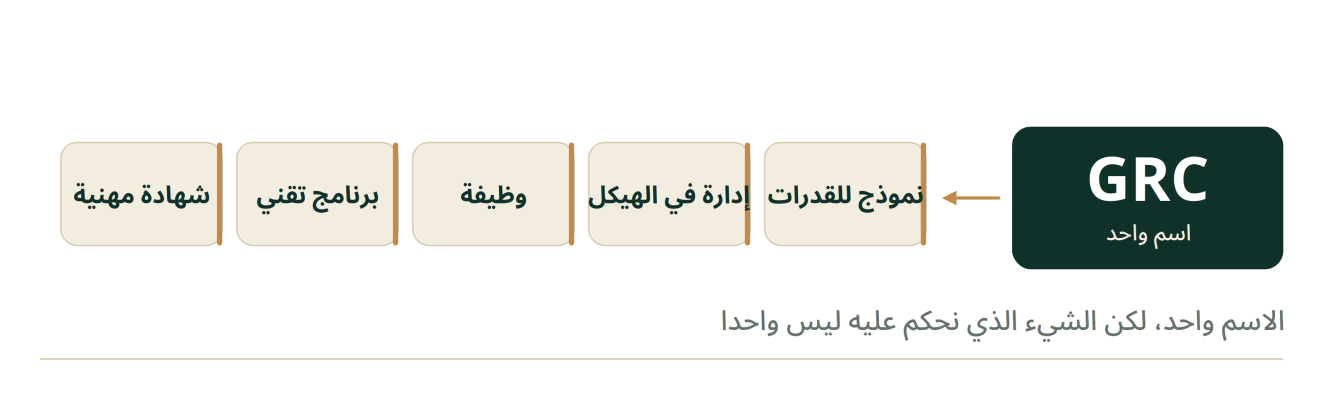
حتى أصحاب النموذج ينفون صراحة أن يعني التكامل إنشاء إدارة GRC ضخمة تلغي الوظائف المتخصصة، أو استخدام نظام تقني واحد يقوم بكل شيء. والمقصود عندهم أن توضع الأهداف المناسبة، وتتخذ الإجراءات والضوابط المناسبة، وتصل المعلومات المناسبة إلى الأشخاص المناسبين في الوقت المناسب. [١]
ولهذا يمكن أن يختلف شخصان طويلا حول GRC، بينما أحدهما يتحدث عن النموذج، والآخر يحكم على منصة تقنية، والثالث يقيس قيمة شهادة مهنية.
الاسم واحد، لكن الشيء الذي نحكم عليه ليس واحدا.
ماذا تقول GRC عن نفسها؟
في النسخة العربية من نموذج القدرات — المعروف بالكتاب الأحمر — تسمي OCEG الغاية التي تريد الوصول إليها «الأداء المنضبط».
والفكرة أوسع من جمع ثلاثة سجلات أو ثلاث إدارات؛ إذ يتحرك النموذج في أربعة مكونات: الدراسة، ثم المواءمة، ثم التنفيذ، ثم المراجعة. [٢]
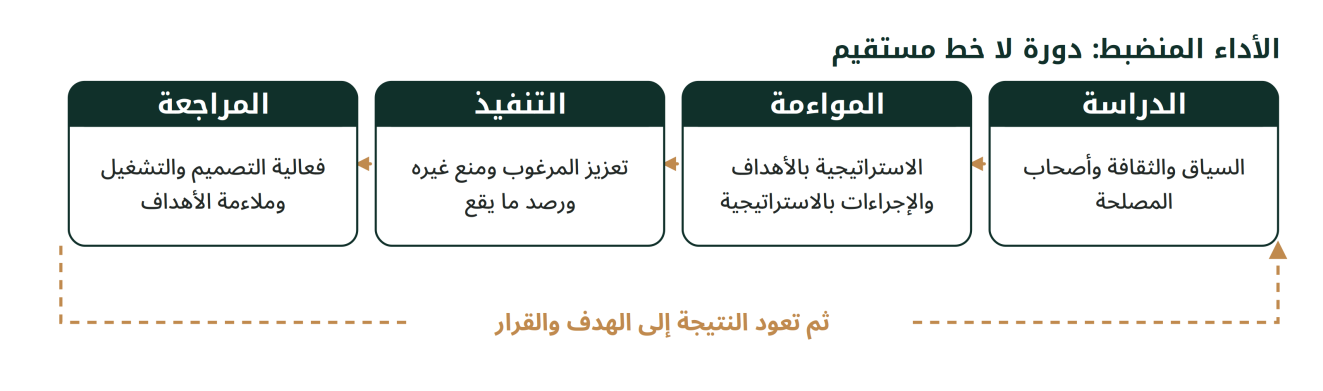
في الدراسة تفهم المنشأة سياقها وثقافتها وأصحاب المصلحة. وفي المواءمة تربط الاستراتيجية بالأهداف، والإجراءات بالاستراتيجية، وتنظر إلى القيم والفرص والتهديدات والمتطلبات في صنع القرار. وفي التنفيذ تتخذ الإجراءات التي تعزز ما تريده، وتمنع أو تعالج ما لا تريده، وترصد ما يقع في الوقت المناسب.
ثم تأتي المراجعة: هل صممت الاستراتيجية والإجراءات جيدا؟ هل تعمل كما ينبغي؟ بل وهل ما زالت الأهداف نفسها ملائمة؟ [٢]
إذن GRC في نموذجها لا تبدأ عندما يصل التقرير إلى صاحب القرار. إنها تبدأ قبل القرار بفهم السياق والهدف، وتمر بالقرار والتنفيذ، ثم تعود بنتائج المراجعة إلى القرار والأهداف من جديد.
القيمة ليست في جمع المعلومات فقط، بل في إغلاق الدورة بين الهدف والقرار والتنفيذ والمراجعة.
ثلاثة أحرف أصغر من النموذج
OCEG نفسها تقول إن القصة أكبر من الكلمات الثلاث، وإن العمل يمتد إلى الحوكمة والاستراتيجية والمخاطر والامتثال والأمن والتدقيق والمالية والقانون وتقنية المعلومات والموارد البشرية، وإلى الإدارة التنفيذية والمجلس وخطوط الأعمال أيضا. [١]
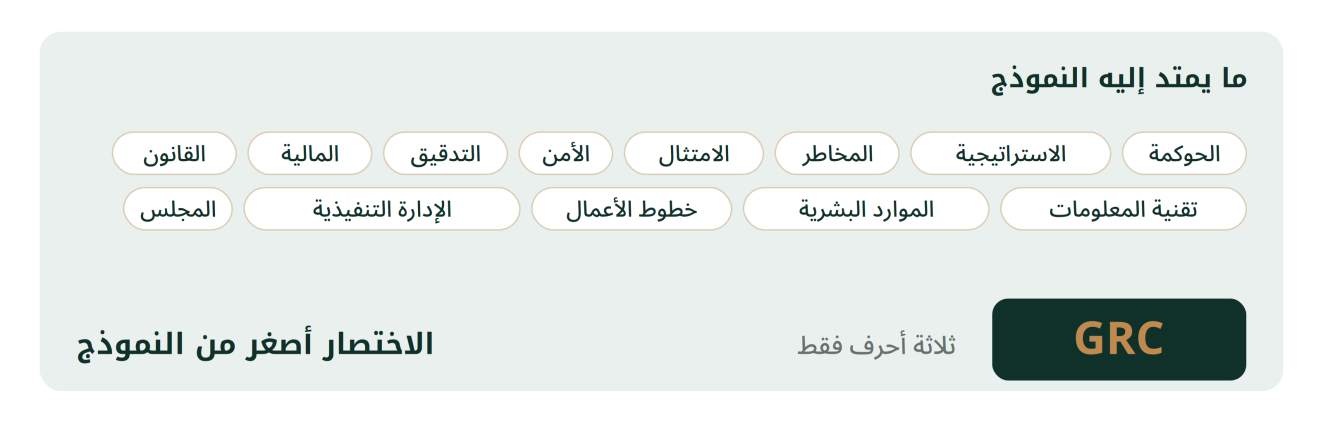
وفي شرحها للاختصار تذهب إلى أن اختصارا يحاول حمل جميع المجالات كان سيصبح طويلا جدا، وتورد مثالا مثل IACRLFITHR، بينما بقيت الثلاثية أسهل في التذكر. [١]
وتقول OCEG في موضع آخر إن GRC ليست تخصصا واحدا أو مهنة أو دورا واحدا، بل عمل بيني تتقاطع فيه تخصصات متعددة، وتعرض من بينها: الحوكمة والرقابة، والاستراتيجية والأداء، والمخاطر وصنع القرار، والامتثال والأخلاقيات، والأمن والاستمرارية، والتدقيق والضمان — وهو لفظ OCEG، بينما يشيع مهنيا كذلك «التأكيد». [٣]
والأهم أن نموذج القدرات نفسه يقدم للاستخدام مع أطر أكثر تخصصا؛ لا بوصفه بديلا عنها. [٢]
أصحاب النموذج أنفسهم لا يقدمون GRC بديلا عن المعرفة التخصصية؛ بل وسيلة تجعل قدرات متعددة تعمل في علاقة أكثر انتظاما.
وهل الحروف الثلاثة متساوية أصلا؟
حتى داخل المجال لم يكن الجواب واحدا.
يرى نورمان ماركس أن مجرد وجود ثلاثة أحرف لا يجعلها متساوية في الوزن، ويعطي الحوكمة وزنا أكبر. وفي نقاش آخر اعترض خبيران أصلا على جمع الحوكمة والمخاطر والامتثال كأنها أشياء متماثلة، ورد ماركس على هذا التصنيف. [٤]
وجوهر اعتراضهما أن إدارة المخاطر عملية تساعد على صنع القرار، وأن الامتثال نتيجة نريد بلوغها، وأن حسن الحوكمة صفة للمنظمة؛ فجمعها في اسم واحد كأنها وظائف من النوع نفسه قد يكون مضللا.
لا يلزم أن نحسم هذا الخلاف. لكن وجوده يكفي لنعرف أن قراءة GRC باعتبارها ببساطة ثلاثة تخصصات متساوية جمعت في تخصص رابع ليست حقيقة استقر عليها أهل المجال.
وهل كان حرف G صامتا؟
لدى ماركس صورة طريفة. حكى عن طفل زعم أن كلمة إنجليزية تبدأ بحرف لا تبدأ به، ثم لما روجع قال إن ذلك الحرف «صامت».
واستخدم الصورة ساخرا من الطريقة التي يتعامل بها بعض الناس مع GRC: كأنها تبدأ عمليا بحرف R، أما G فموجودة في الاسم فقط. [٥]
ولم يكن يقصد أن الحوكمة ينبغي أن تكون صامتة. بالعكس؛ كان يرى أنها تعطي السياق للمخاطر والامتثال.
وبعد سنوات وصف المشكلة نفسها بصورة أكثر مباشرة: قال إن حرف G كان صامتا في حالات كثيرة عمليا، لأن قليلا من إدارات GRC، وأقل منها من المنصات التي حملت الاسم، كان يقدم فعلا ما يخدم من يمارسون أدوار الحوكمة: المجلس، والإدارة التنفيذية، والاستراتيجية وغيرها. [٦]
فرق بين الحوكمة كما ينبغي أن تكون في النموذج، وحرف G كما ظهر في كثير مما حمل اسم GRC.
السوق لم يستخدم الاسم فقط؛ بل شارك في تشكيل معناه
هنا لا نحتاج إلى الانطباعات وحدها.
في مراجعة مبكرة لـ١٠٧ منشورات عن GRC، شارك الموردون والمحللون وبيوت الاستشارة في ٩٤٪ من المادة التي جرى تحليلها، وكان أكثر من نصفها ذا تركيز تقني. وأوردت الورقة تقديرا بأن سوق خدمات GRC وتقنياتها ومحتواها بلغ نحو ٤٠ مليار دولار في ٢٠٠٨. [٧]
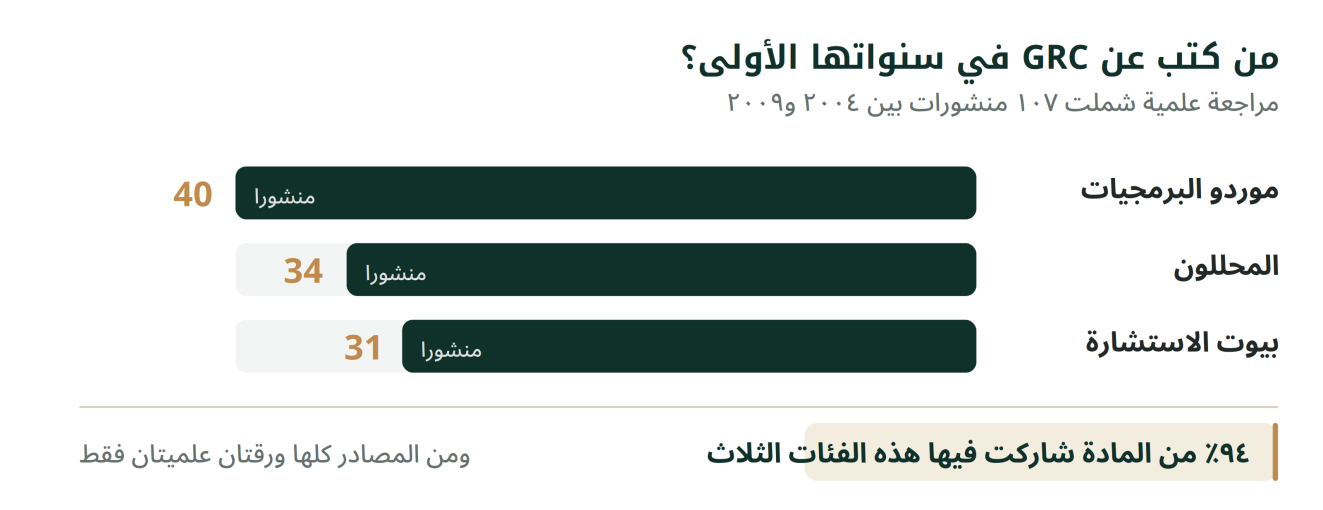
هذه الأرقام لا تثبت أن GRC صنعت للسوق، لكنها تكشف أن السوق كان حاضرا بقوة في تشكيل الخطاب عنها منذ وقت مبكر.
والورقة نفسها لاحظت المشكلة: غياب تعريف علمي مؤسس ترك مساحة لموردي البرمجيات والاستشاريين لنشر تعريفات تناسب منتجاتهم وخدماتهم. [٧]
وبعد سنوات وصل ماركس، من طريق مختلف، إلى ملاحظة قريبة: كثير من الموردين والاستشاريين والمحللين يتحدثون عن GRC وفق ما يسند ما يبيعونه، ولذلك كان من نصائحه القديمة أن نسأل كل من يستخدم المصطلح أولا: ماذا تقصد بـGRC؟ [٦]
حين يصل بحث مستقل وناقد من داخل المجال إلى المشكلة نفسها، تصبح المسألة أكبر من اختلاف في المصطلحات.
لكن السوق ليس القصة كلها
وهذه النقطة مهمة حتى لا نستبدل مبالغة بمبالغة مقابلة.
وفي مسح مبكر على أكثر من مئتي مشارك، رأى أكثر من ثمانية من كل عشرة أن GRC تتعلق بسياسات وعمليات داخلية لإدارة المخاطر، بينما لم يرها فئة برمجيات أو اسم إدارة إلا عدد قليل. [٧]
أي أن اختزال GRC في برنامج أو إدارة لم يكن هو فهم معظم الممارسين أنفسهم.
لا «فكرة تجارية اخترعها السوق»، ولا «نموذج واضح أساء الجميع فهمه».
الأقرب أن هناك مشكلة حقيقية وفكرة تكامل حقيقية، وفي الوقت نفسه شارك السوق بقوة في تشكيل اللغة التي حملت الفكرة، فتعددت معاني الاسم واستعمالاته.
حتى أحد المدافعين وصل إلى «الارتباك»
وصل الالتباس إلى أن نورمان ماركس — بعد خبرة طويلة في المراجعة الداخلية وإدارة المخاطر — احتاج حين طلب منه الحديث عن GRC إلى أن يبدأ بالسؤال: ما المقصود بها أصلا؟ وبعد تعدد التعريفات سخر منها مرة بوصفها «الحوكمة، وإدارة المخاطر، والارتباك»، لكنه لم يرفض أصل الفكرة؛ بل رأى أن قيمتها في عمل أجزاء المنظمة معا لتحقيق الأهداف. [٦]
وهناك من سأل مباشرة: ما الخطأ في GRC؟
نشر ماركس عنده تدوينة لخبيرين في إدارة المخاطر تحمل هذا السؤال نفسه.
كان من اعتراضاتهما أن موجات الاختصارات الجديدة قد تدفع المؤسسات إلى شراء «نكهة العام» قبل أن تتقن الأساسيات، وأن GRC قد تباع أحيانا بديلا عن إدارة مخاطر جيدة، وأن جمع المخاطر والامتثال قد يدفع إلى النظر إلى المخاطر بعقلية امتثال.
ورد ماركس بأن GRC أوسع من إدارة المخاطر، ووافق على أن سوء التطبيق مشكلة، لكنه أكد أن فكرة GRC لا تستلزم جمع المخاطر والامتثال في وظيفة واحدة. [٤]
وامتد النقد إلى السوق والشهادات نفسها؛ فاعترض الخبيران على أن تبني جهة معيارا ثم تبيع شهادة عليه، ورد ماركس بأن OCEG منظمة غير ربحية وأن إرشاداتها بنيت بمشاركة مجتمع واسع. [٤]
لا أورد ذلك لأقرر أن الاعتراض صحيح أو أن الرد حسم المسألة.
المعلومة الأهم أن المفهوم والسوق والشهادة نفسها كانت موضوع نقاش داخل المجال، لا اعتراضات ظهرت من خارجه بعد سنوات.
وحتى اسم البديل لم يحسم المسألة
ووصل الخلاف إلى اسم المجال نفسه؛ فحين طرحت IRM — الإدارة المتكاملة للمخاطر — بوصفها اتجاها يتجاوز GRC، رأى مايكل راسموسن أن ما حدث هو تضييق معنى GRC أولا، ثم إعادة تسمية كثير من الأدوات نفسها؛ وسمى ذلك «GRC مخففة». [٨]
ولا يلزم حسم النزاع هنا؛ فوجوده يكشف أن حدود الاسم نفسها لم تكن مستقرة.
ماذا يعني الربط عمليا؟
نعود إلى مثال فصل الصلاحيات في المشتريات.
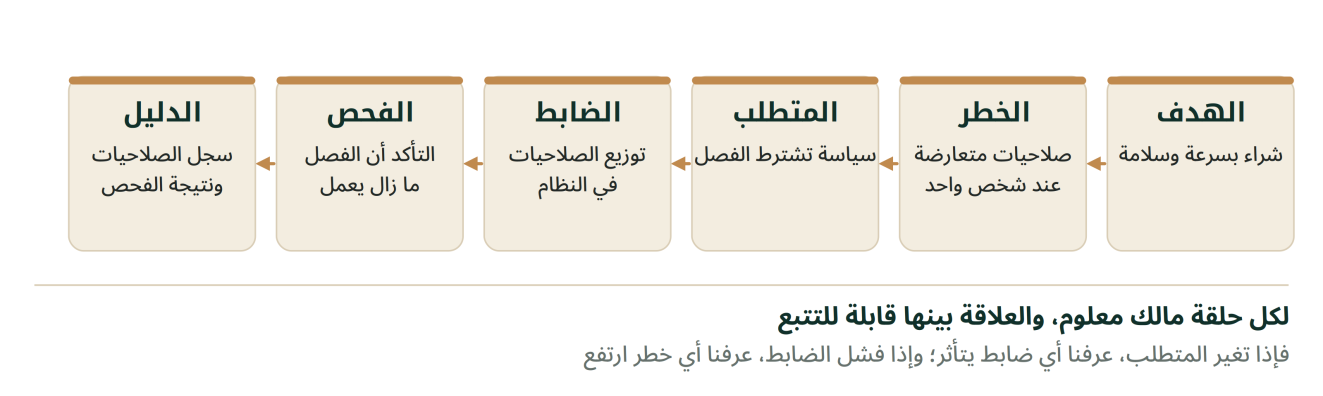
حلقات المسألة الواحدة
- الهدف: أن تشتري المنشأة احتياجاتها بسرعة وسلامة.
- الخطر: أن يجمع شخص واحد صلاحيات متعارضة؛ فيطلب الشراء ويعتمده، أو يملك من الصلاحيات ما يضعف الفصل المطلوب.
- المتطلب: سياسة أو قاعدة تشترط فصل هذه الصلاحيات.
- الضابط: توزيع الصلاحيات في العمل والنظام بحيث لا يجمع شخص واحد ما يجب فصله.
- الفحص: التأكد دوريا من أن الفصل ما زال قائما، وأن الضابط يعمل كما صمم.
- الدليل: سجل الصلاحيات، ونتيجة الفحص، وما يثبت الحالة الفعلية.
كل عنصر من هذه العناصر يؤدي وظيفة مختلفة. لكن قيمة الربط تظهر حين نستطيع الانتقال من أحدها إلى الآخر دون أن نعيد اكتشاف العلاقة في كل مرة.
إذا تغير المتطلب، هل نعرف أي ضابط يتأثر؟ وإذا فشل الضابط، هل نعرف أي خطر ارتفع؟ وإذا ظهرت نتيجة فحص، هل يستطيع صاحب القرار أن يعرف إلى أي خطر ومتطلب وهدف تتصل؟
ونموذج القدرات نفسه يتحدث عن توحيد المفردات بين التخصصات، وتحديد العناصر المشتركة، ومتطلبات المعلومات المشتركة، وبعض الممارسات المشتركة، وقنوات الاتصال بين الأطراف. [٢]
وهنا يبدأ — في رأيي — الاختبار الحقيقي
- هل نتحدث عن الشيء نفسه بالمعنى نفسه؟
- هل يمكن تتبع العلاقة من الهدف إلى الخطر والمتطلب والضابط والفحص والدليل؟
- هل معلوم من يملك القرار، ومن ينفذ، ومن يطلب الدليل، ومن يفحص؟
- وإذا تعارضت معلومتان، هل نعرف المرجع الذي يحسم؟
يمكن أن تملك المنشأة برنامجا ضخما يحمل اسم GRC، وتعقد اجتماعات دورية بين وظائفها، ثم تبقى سجلاتها متجاورة لا مترابطة.
التكامل لا يبدأ من جمع الإدارات؛ يبدأ من جعل العلاقة بين معلوماتها قابلة للتتبع.
والتكامل لا يعني الدمج
أصحاب النموذج يقولون أصلا إن GRC لا تعني إدارة واحدة ضخمة، ولا نظاما تقنيا واحدا يفعل كل شيء. وهذا حد مهم. [١]
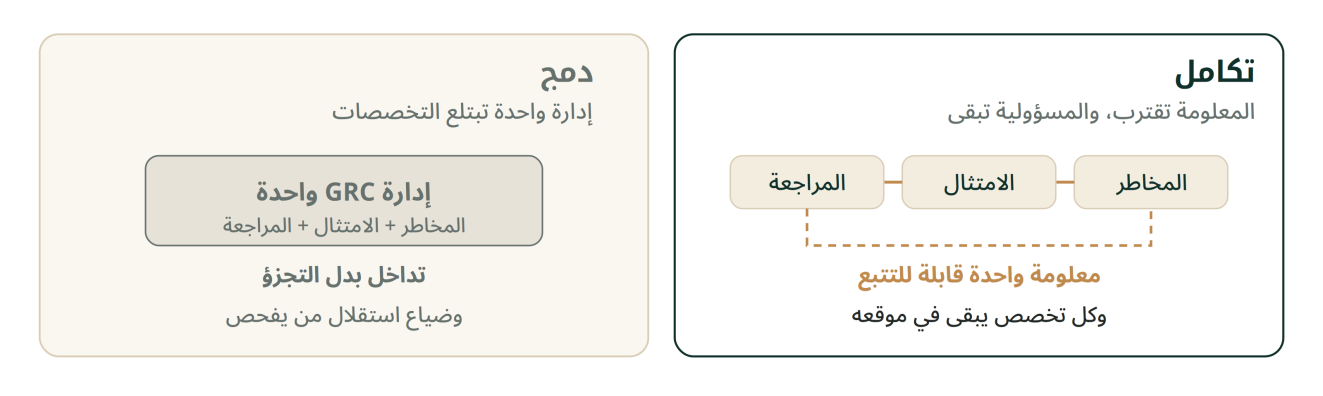
فالمخاطر لها معرفتها، والامتثال له معرفته، والمراجعة الداخلية لها موقع مختلف، وأمن المعلومات لديه أحكام فنية لا يصبح غير المختص مالكا لها لمجرد أنه يعمل تحت عنوان GRC.
الذي ينبغي أن يقترب هو المعلومة والعلاقة، لا أن تختفي الحدود المهنية.
التكامل الجيد يقلل المسافة بين المعلومات، ولا يلغي المسافة التي يجب أن تبقى بين المسؤوليات.
فإذا أدى الربط إلى أن يتدخل شخص في حكم فني لا يملكه، أو أن يفحص أحدهم عملا كان هو مسؤولا عن صنعه، فنحن لم نحل مشكلة التجزؤ؛ بل استبدلنا بها مشكلة التداخل.
وأين الحوكمة؟
في مثال المشتريات تظهر الحوكمة قبل التقرير: من يحدد الهدف؟ ومن يملك القرار؟ وما حدود السلطة؟ ومن يستطيع اعتماد الاستثناء؟ ومن يُسأل عن النتيجة؟ ومن يراقب من؟
إذا لم نعرف هذه الأشياء، أصبح الحديث عن المخاطر والامتثال والضوابط منفصلا عن السياق الذي يعطيها معناها. فالحوكمة هنا ليست حرفا إضافيا؛ إنها جزء من السياق الذي تتحرك داخله بقية القدرات.
ثم نصل إلى الشهادة: ماذا تثبت فعلا؟
هذا هو السؤال الذي بدأ منه المنشور السابق. وأقوى جواب هنا لا يأتي من منتقدي الشهادة، بل من الطريقة التي تقدم بها OCEG شهاداتها.
تقول عن GRCP إنها تثبت أن حاملها يفهم GRC ويستطيع تطبيقها. وتصف فائدتها بأنها تساعد المهني على دمج ما يقوم به مع الإدارات والتخصصات الأخرى ومع عمليات المنشأة. [٩]
واللغة التي تعرض بها OCEG منظومة الشهادات أوضح من ذلك: تدعو إلى الخروج من المسار المهني المحصور في «صومعة» ذات مهارة أحادية، نحو مهني GRC أكثر شمولا وتنوعا يستطيع الاستفادة من تقنيات التخصصات المختلفة. [٩]
الاتساع هنا جزء من القيمة المعروضة، لا عمقا في كل تخصص.
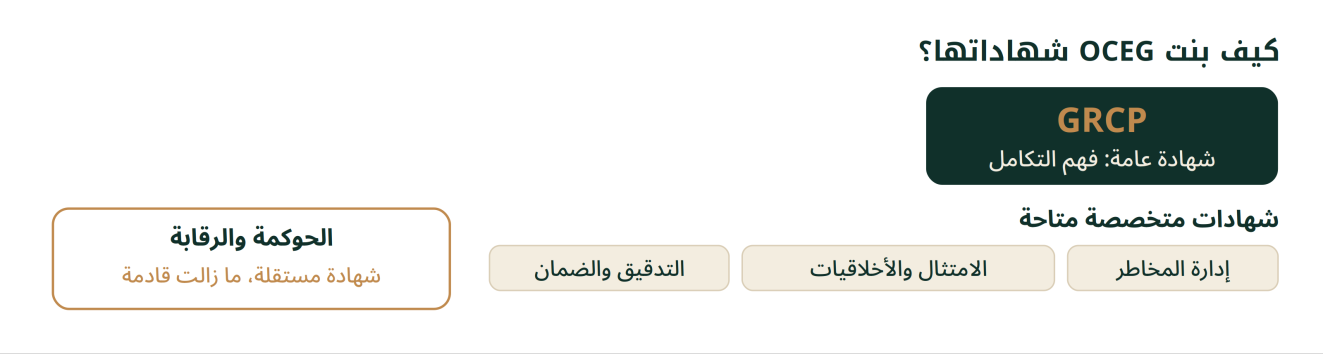
وتكشف بنية الشهادات الفرق نفسه. فإلى جانب GRCP توجد شهادات متاحة أكثر تخصصا في إدارة المخاطر، والامتثال والأخلاقيات، والتدقيق والضمان وغيرها. أما الحوكمة والرقابة IGOP فهي مدرجة رسميا ضمن الشهادات القادمة، لا الشهادات المتاحة حاليا. [٩]
وهذه واقعة تعمل في الاتجاهين: هي تمنعنا من القول إن OCEG لديها اليوم شهادة تخصصية متاحة لكل مجال. وفي الوقت نفسه تؤكد أن GRCP العامة ليست هي شهادة التخصص في الحوكمة؛ بدليل أن OCEG تطور للحوكمة والرقابة مسارا مستقلا باسمها.
المعرفة بالتكامل شيء، والعمق داخل تخصص بعينه شيء آخر.
وهذا لا يقلل من GRCP؛ بل يحدد قيمتها. فمتخصص المخاطر قد يحتاج إلى فهم GRC ليرى كيف يتصل عمله بالحوكمة والامتثال والتدقيق. ومتخصص الحوكمة قد يحتاجها لفهم علاقة الصلاحيات والقرارات بالمخاطر والمتطلبات والضوابط. ومتخصص الامتثال يحتاج أن يرى المتطلب داخل الهدف والخطر والقرار، لا في سجل مستقل فقط.
المعرفة البينية إضافة إلى التخصص، وليست بديلا عنه.
وهل «ممارس GRC» مهنة أصلا؟
ماركس نفسه طرح هذا السؤال بصورة أشد مما فعل المنشور السابق.
يقول إن كثيرا ممن يسمون أنفسهم «مهنيي GRC» لا تكون لديهم مسؤوليات في الحوكمة أصلا؛ بل يكون الواحد منهم في الواقع ممارس مخاطر، أو مسؤول امتثال، أو مراجعا داخليا، وإن قليلا منهم يجمع أكثر من جزء من أجزاء GRC في وصفه الوظيفي. [٦]
ثم اختبر الاسم بطريقة محرجة: إذا كان ممارس GRC هو كل من يعمل في أحد هذه الأجزاء، فسيصبح عدد هائل من الناس ممارسي GRC. وإذا كان هو من يجمعها كلها، فمن هو؟
ذهب إلى أن أوضح شخص قد تجتمع عنده الصورة كاملة هو الرئيس التنفيذي. ثم طرح احتمالا آخر: ربما كان الأدق أن نسمي الناس بما يتحملونه فعلا من مسؤوليات — ممارس مخاطر، مسؤول امتثال، مراجع داخلي، مخطط استراتيجي، عضو مجلس، متخصص أمن معلومات — بدل وسم واسع لا يخبرنا دائما ماذا يفعل صاحبه. [٦]
يمكن الاختلاف معه. لكن يصعب بعد ذلك التعامل مع سؤال حدود «ممارس GRC» وكأنه اعتراض من خارج المجال أو من شخص لا يعرفه.
فما القيمة التي تبقى؟
بعد كل هذا النقد، سيكون من السهل الوقوع في الطرف المقابل والقول إن GRC مجرد اسم مضخم. ولا أرى ذلك.
فالمشكلة التي تحاول معالجتها حقيقية: الموضوع الواحد قد يكون خطرا عند جهة، ومتطلبا عند أخرى، وضابطا عند ثالثة، ونتيجة فحص عند رابعة. وإذا بقيت هذه الأشياء في جزر منفصلة، وصل صاحب القرار إلى نهاية السلسلة ومعه أجزاء من الصورة، لا الصورة نفسها.
هنا تظهر قيمة GRC: أن تجعل العلاقة بين هذه القدرات والمعلومات ظاهرة وقابلة للتتبع، وأن تسمح لكل تخصص أن يؤدي دوره وهو يرى موقعه من الصورة الأكبر.
ولهذا يحتاج متخصص الحوكمة والمخاطر والامتثال والتدقيق والأمن إلى فهم منطق التكامل؛ لا ليصبح متخصصا في عمل الآخر، بل حتى لا يعمل كل واحد وكأن ما لديه هو الصورة كلها.
قد يكون التخصص في معرفة كل جزء، أما قيمة GRC فتظهر في معرفة كيف يجب أن تتصل الأجزاء.
المصادر
- OCEG — What is GRC
- OCEG — Capability Model, Arabic
- OCEG — Critical Disciplines
- Norman Marks — Response to a guest blog on “What’s wrong with GRC?” (2011)
- Norman Marks — How do you spell GRC? (2010)
- Norman Marks — GRC Confusion (2021)
- Racz, Weippl & Seufert — A Frame of Reference for Research of Integrated Governance, Risk and Compliance (2010)
- Michael Rasmussen — Exposing IRM for What It Really Is: GRC Light (2019)
- OCEG — Certifications